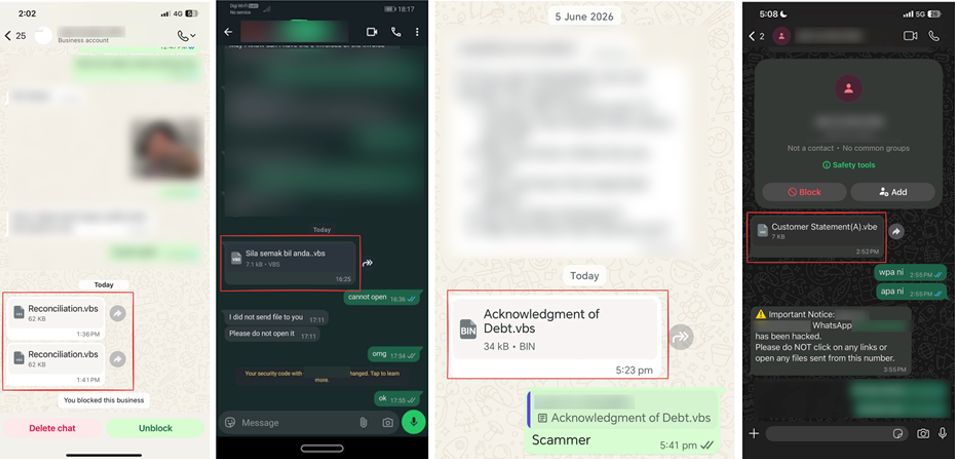
Usmerena na korisnike aplikacija WhatsApp Desktop i WhatsApp Web, ova kriminalna kampanja distribuira zlonamerne VBScript datoteke putem direktnih poruka na platformi. Žrtve su identifikovane u više zemalja i teritorija, pri čemu je najveći broj zabeleženih žrtava lociran u Maleziji. Upotreba više jezika u nazivima datoteka takođe ukazuje na široko regionalno ciljanje, naročito širom Evrope.
Kampanju je u junu 2026. godine otkrio Globalni tim za istraživanje i analizu (GReAT) kompanije Kaspersky. Prema njihovom istraživanju, akter koji stoji iza ove kriminalne aktivnosti koristi prethodno kompromitovane WhatsApp naloge za distribuciju zlonamernih priloga. Poruke se šalju kontaktima koji već postoje u kompromitovanim nalozima, čime se povećava verovatnoća da će primaoci otvoriti datoteke. Nakon instalacije, malver omogućava udaljeni pristup sistemu korišćenjem standardnih administrativnih funkcionalnosti namenjenih legitimnoj IT podršci i upravljanju sistemima.
Komponenta socijalnog inženjeringa zasniva se na nazivima datoteka osmišljenim tako da podsećaju na uobičajenu poslovnu dokumentaciju. Među uočenim primerima nalaze se fakture, bankovni izvodi, izvodi stanja računa, evidencije o uplatama i obaveštenja o dugovanjima. Nazivi datoteka su takođe lokalizovani na više jezika, uključujući engleski, portugalski, francuski, nemački i malajski, što ukazuje na distribuciju u različitim jezičkim regionima. Pored toga, uzorci VBScript datoteka sadrže obimne komentare i metapodatke namenjene tome da imitiraju legitimne komponente sistema Microsoft Windows Update.
Tok izvršavanja priloga prati višefazni proces na kompromitovanom sistemu. Nakon otvaranja, datoteka pokreće skriptovanu sekvencu na uređaju. Početna skripta kreira radni direktorijum u putanji C:\Users\Public\Documents\, nakon čega preuzima dodatne skript datoteke sa spoljne infrastrukture i izvršava ih korišćenjem komponente Windows Script Host. Ove naknadne skripte sprovode dodatne radnje na sistemu i preuzimaju komprimovanu arhivu sa iste infrastrukture. Arhiva sadrži instalacioni paket za softver za udaljeni nadzor i upravljanje (Remote Monitoring and Management).
Kompletan izveštaj dostupan je na portalu Securelist.com.
Stručnjaci Kaspersky GreAT tima preporučuju korisnicima da budu oprezni prilikom prijema neočekivanih priloga putem WhatsApp-a, čak i kada izgledaju kao da dolaze od poznatih kontakata, jer mogu sadržati malver, kao i da ne otvaraju skript i izvršne datoteke kao što su .vbs, .vbe, .exe, .bat, .cmd, .js i .ps1, osim ukoliko njihova legitimnost nije nezavisno potvrđena. Važno je i da koriste pouzdano bezbednosno rešenje na svim računarima i mobilnim uređajima, kao što je Kaspersky Premium, koje će upozoriti korisnika i sprečiti eventualnu infekciju.