Savremena skladišta su mnogo više od jednostavnih prostora za čuvanje robe; ona predstavljaju složene ekosisteme zasnovane na velikom broju tehnologija i uređaja. Kako je globalna prodaja putem e-trgovine od 2019. godine skoro udvostručena i premašila 6 biliona dolara, svaki poremećaj ili kašnjenje u lancu isporuke može dovesti do ogromnih finansijskih gubitaka i narušavanja reputacije. Kako bi identifikovali moguće rizike, istraživači kompanije Kaspersky Security Services ispitali su više vektora sajber napada na skladišnu infrastrukturu, uključujući napade izvedene korišćenjem različitih uređaja u skladišnim sistemima, i otkrili novi vektor napada koji iskorišćava ranjivost u jednom modelu skenera bar-kodova velikog proizvođača. Takvi uređaji se široko koriste u skladištenju, maloprodaji i brojnim drugim sektorima.
Tipična postavka podrazumeva ručne skenere koji komuniciraju sa baznom stanicom, koja je zatim povezana sa radnom stanicom ili drugim poslovnim sistemom. Glavna slaba tačka jeste to što između bazne stanice i skenera ne postoji autentifikacija.
Istraživanje kompanije Kaspersky pokazuje da bi ovi skeneri mogli da posluže kao ulazna tačka u OT mrežu skladišta (Operational Technology Network). Napad bi mogao da se izvede putem bežične veze skenera, a napadač koji se nalazi u dometu mogao bi da ubacuje pritiske tastera u povezani uređaj i potencijalno ostvari daljinsko izvršavanje koda, bez potrebe za interakcijom korisnika.
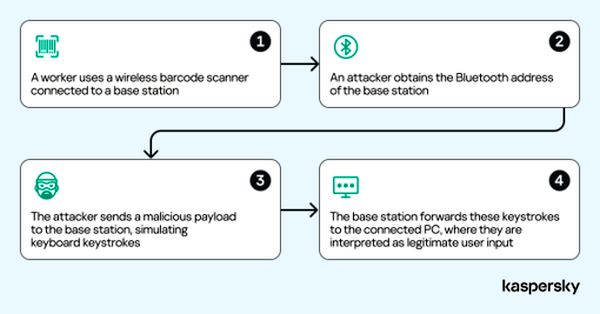
U hipotetičkom napadu, korisnik može obavljati uobičajene svakodnevne zadatke pomoću bežičnog skenera bar-kodova povezanog sa baznom stanicom, dok napadač dolazi do Bluetooth adrese bazne stanice, na primer pasivnim prisluškivanjem Bluetooth saobraćaja. Putem uspostavljene Bluetooth veze napadač šalje zlonamerni sadržaj baznoj stanici, simulirajući pritiske tastera na tastaturi. Bazna stanica prosleđuje te pritiske povezanom računaru, gde se oni tumače kao legitimni unos korisnika i mogu se iskoristiti za izvršavanje neovlašćenih komandi. Ovakav obrazac napada uočen je na uređajima više proizvođača.
Kao rezultat toga, napadač bi mogao da ostvari početni pristup računaru unutar skladišne mreže. Skener u ovom slučaju služi samo kao ulazna tačka. Značaj tog početnog pristupa proizlazi iz činjenice da računar zauzima poziciju od poverenja u operativnom okruženju i da je povezan sa kritičnim sistemima. Ovi vektori napada mogu predstavljati značajnu pretnju ne samo za skladišnu industriju već i za maloprodajni sektor i sve druge oblasti u kojima se takvi uređaji aktivno koriste.
Istraživači kompanije Kaspersky smatraju da bi se isti scenariji napada mogli primeniti i na druge uređaje koji se koriste u skladištima, kao što su prenosivi terminali za unos podataka (PDT) ili termalni štampači, kako bi se ostvario pristup infrastrukturi, uključujući sisteme za upravljanje skladištem (WMS).
Kako bi unapredili bezbednost u skladišnim okruženjima, stručnjaci preporučuju proveru svakog novog uređaja pre njegovog povezivanja na mrežu, onemogućavanje svih nekorišćenih Bluetooth interfejsa i primenu snažnih mehanizama autentifikacije, segmentaciju skladišnih mreža tako da budu dozvoljene samo neophodne veze, pravovremenu primenu bezbednosnih ažuriranja kako na uređajima tako i na WMS-u, uz ograničavanje privilegija korisničkih naloga na minimum potreban za obavljanje posla, kao i redovno sprovođenje sveobuhvatnih vežbi simulacije napada, koje uključuju scenarije sa insajderima koji poseduju legitimne pristupne podatke.
Kaspersky nudi sveobuhvatnu procenu industrijskih okruženja: otkrivanje slabosti u ICS, OT i umreženim uređajima, procenu konfiguracija i puteva pristupa, kao i mapiranje ranjivosti radi identifikovanja rizika na koje je moguće konkretno reagovati. Procena bezbednosti sistema na licu mesta, Kaspersky ICS Security Assessment, otkriva skrivene rizike i pruža konkretne uvide za njihovo otklanjanje, bez ometanja poslovanja.
Ove mere mogu se dodatno ojačati namenskim rešenjima kao što je Kaspersky Industrial Cyber Security (KICS), koje je projektovano za zaštitu industrijskih organizacija, uključujući logističke kompanije. Platforma pomaže da se unapredi vidljivost nad čitavom korporativnom infrastrukturom i ojača sajber-bezbednost, bez ometanja poslovanja ili ugrožavanja dostupnosti sistema.
Kompletan izveštaj o bezbednosnoj reviziji digitalnog ekosistema skladišta pročitajte na Securelist.com.